
俄罗斯严苛的1%加密货币上限为何实际上是在保护银行客户资产
事件概要
俄罗斯央行于9月18日发布一份监管草案,提议对银行体系的加密资产相关风险设置资本比例上限,覆盖敞口不得超过银行自有资本的1%。这份文件旨在为银行参与数字资产相关业务划定清晰的风险边界。草案目前仍处于征求意见阶段,尚未正式生效。
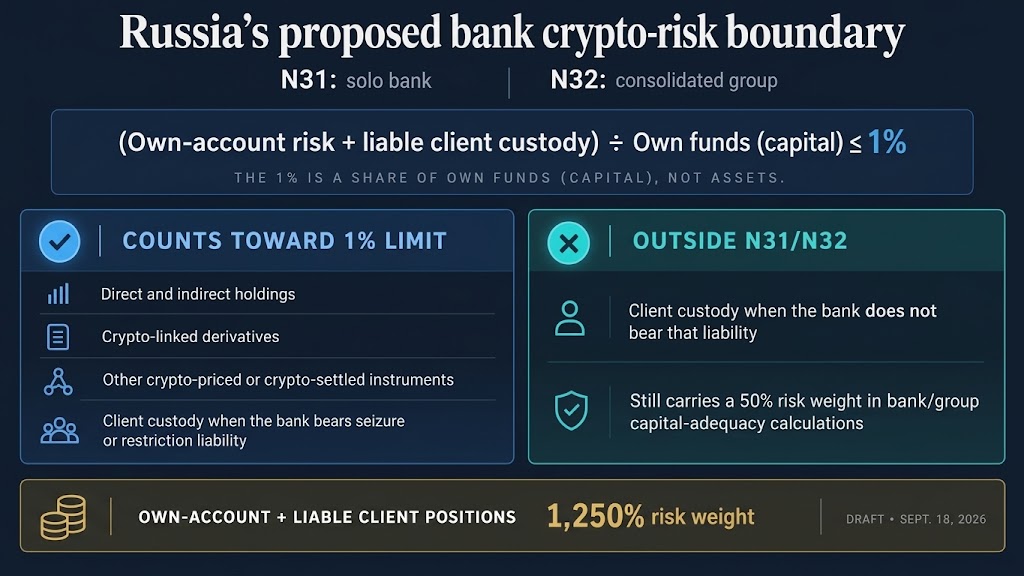
该提案计划创设两个指标:N31适用于单体信贷机构,N32则从并表角度衡量银行集团。两个比率均以“覆盖类敞口”与相应层级资本进行对比,基准是资本而非总资产。值得注意的是,部分客户托管头寸并不计入这一新公式。
双层结构与计算方式
草案采用双层设计,使银行自身与所属集团面对同一比例上限。N31以单体机构自有资金为分母,N32则以集团合并资本为基础,确保计量始终与实际承担风险的经营主体挂钩。
在计算分子时,草案口径并不仅限于银行直接持有的加密货币。以下项目均被纳入:直接与间接投资、挂钩加密资产价格的衍生品,以及结算或价值依赖加密资产与外国数字工具的贷款、债券、担保、回购协议和授信额度等工具。
对冲操作获得有限认可。多头与空头头寸之间的抵扣,仅限草案定义的“合格低风险类别”,该类别对资产属性、结算方式、到期日,以及冻结风险和流动性风险都设有附加条件。直接持仓及其他高风险敞口按更审慎的方式计量,无法通过反向头寸完全对冲。
客户托管资产的差异化处理
客户资产是否计入比率,关键在于资产若被冻结或交易受限时损失由谁承担。当银行自身或集团内的数字托管机构对损失负有赔偿责任时,该托管头寸才会进入N31或N32的计算;若银行不承担这一责任,客户头寸则被排除在两项1%上限之外。
不过,排除并不意味着豁免审慎监管。在计算覆盖范围内的银行与集团资本充足率时,草案对银行不担责的客户托管头寸赋予50%的风险权重;自营敞口以及银行需担责的客户头寸,则适用高达1250%的风险权重。
这一区分设计的意义在于:只要机构不承担特定的冻结或限制责任,托管业务无需将所有客户资产视作银行自身敞口;同时,银行自营直接持仓和其他加密相关风险仍受到严格的资本约束。
后续时间表
上述比率是俄罗斯更广泛的加密市场规则体系的一部分,监管框架目前仍在完善之中。按央行规划,文件预计于2026年第四季度正式发布,生效时间为发布后10天。银行有望从2027年1月起开始报送工具交易量以及N31/N32数值,不过具体报送表格仍在制定过程中。
(本文信息来源于CryptoSlate公开报道)
评论